الحوكمة والمخاطر والامتثال
بكل بساطة
اجمع إدارة المخاطر وتتبع الامتثال وسير عمل التدقيق وحوكمة السياسات في منصة ذكية واحدة. مصممة للمؤسسات التي تتطلب الوضوح والسيطرة.
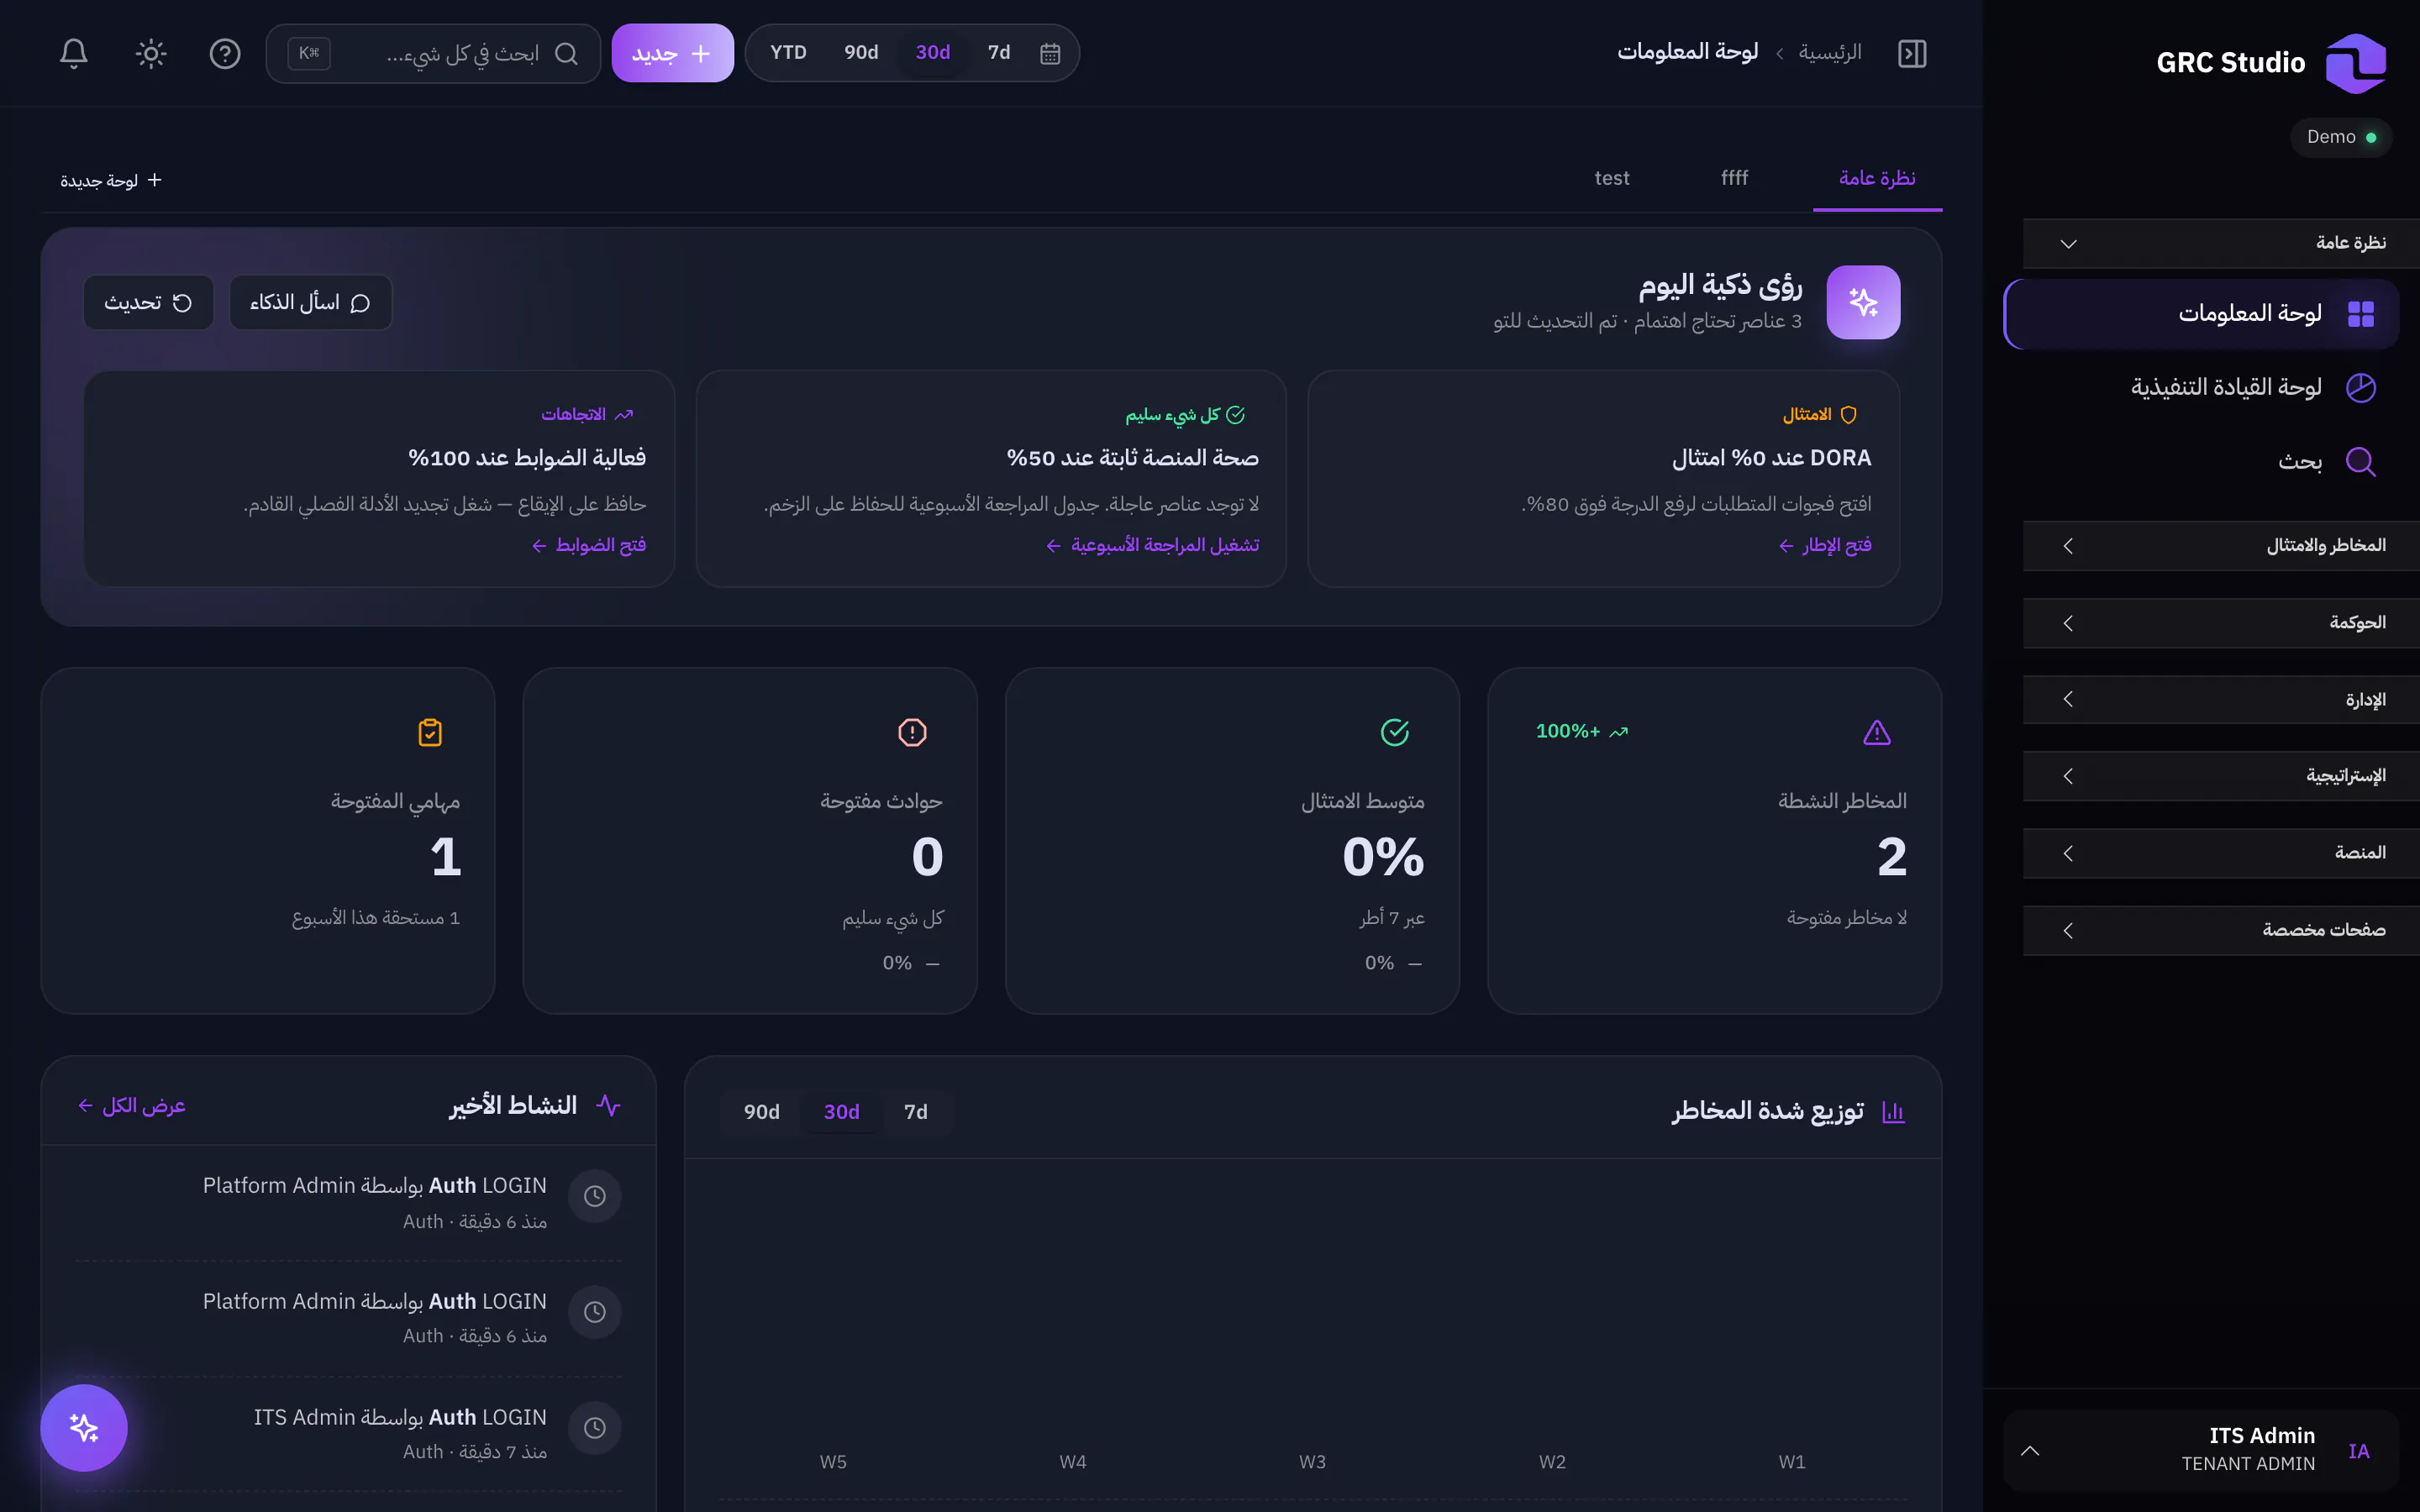
إدارة الحوكمة لا يجب أن تكون بهذه الصعوبة
معظم المؤسسات تعاني من جداول بيانات متناثرة وأدوات منعزلة وعمليات يدوية. GRC Studio يجمع كل شيء معاً.
جداول بيانات متناثرة
سجلات المخاطر في Excel، تتبع الامتثال في SharePoint، ونتائج التدقيق في رسائل البريد الإلكتروني.
فرق منعزلة
مديرو المخاطر ومسؤولو الامتثال والمدققون يعملون بشكل منفصل بدون سياق مشترك.
تقارير يدوية
ساعات مهدرة في إعداد تقارير تصبح قديمة بحلول وقت وصولها لمجلس الإدارة.
فوضى الأطر التنظيمية
ربط الضوابط بـ ISO 27001 و SOC 2 و NCA ECC و GDPR كل على حدة — تكرار للجهد.
منصة واحدة. حوكمة متكاملة.
13 وحدة متكاملة تعمل معاً بسلاسة، تمنحك رؤية موحدة لوضع الحوكمة والمخاطر والامتثال في مؤسستك.
إدارة مخاطر ذكية
حدد المخاطر وقيّمها وخفف منها بتسجيل نقاط آلي. اربط المخاطر بالضوابط والأصول ووحدات الأعمال لرؤية كاملة.
- سجل مخاطر بتسجيل نقاط آلي
- خرائط حرارية وتحليل اتجاهات
- ربط المخاطر بالضوابط
- خطط معالجة ومراقبة
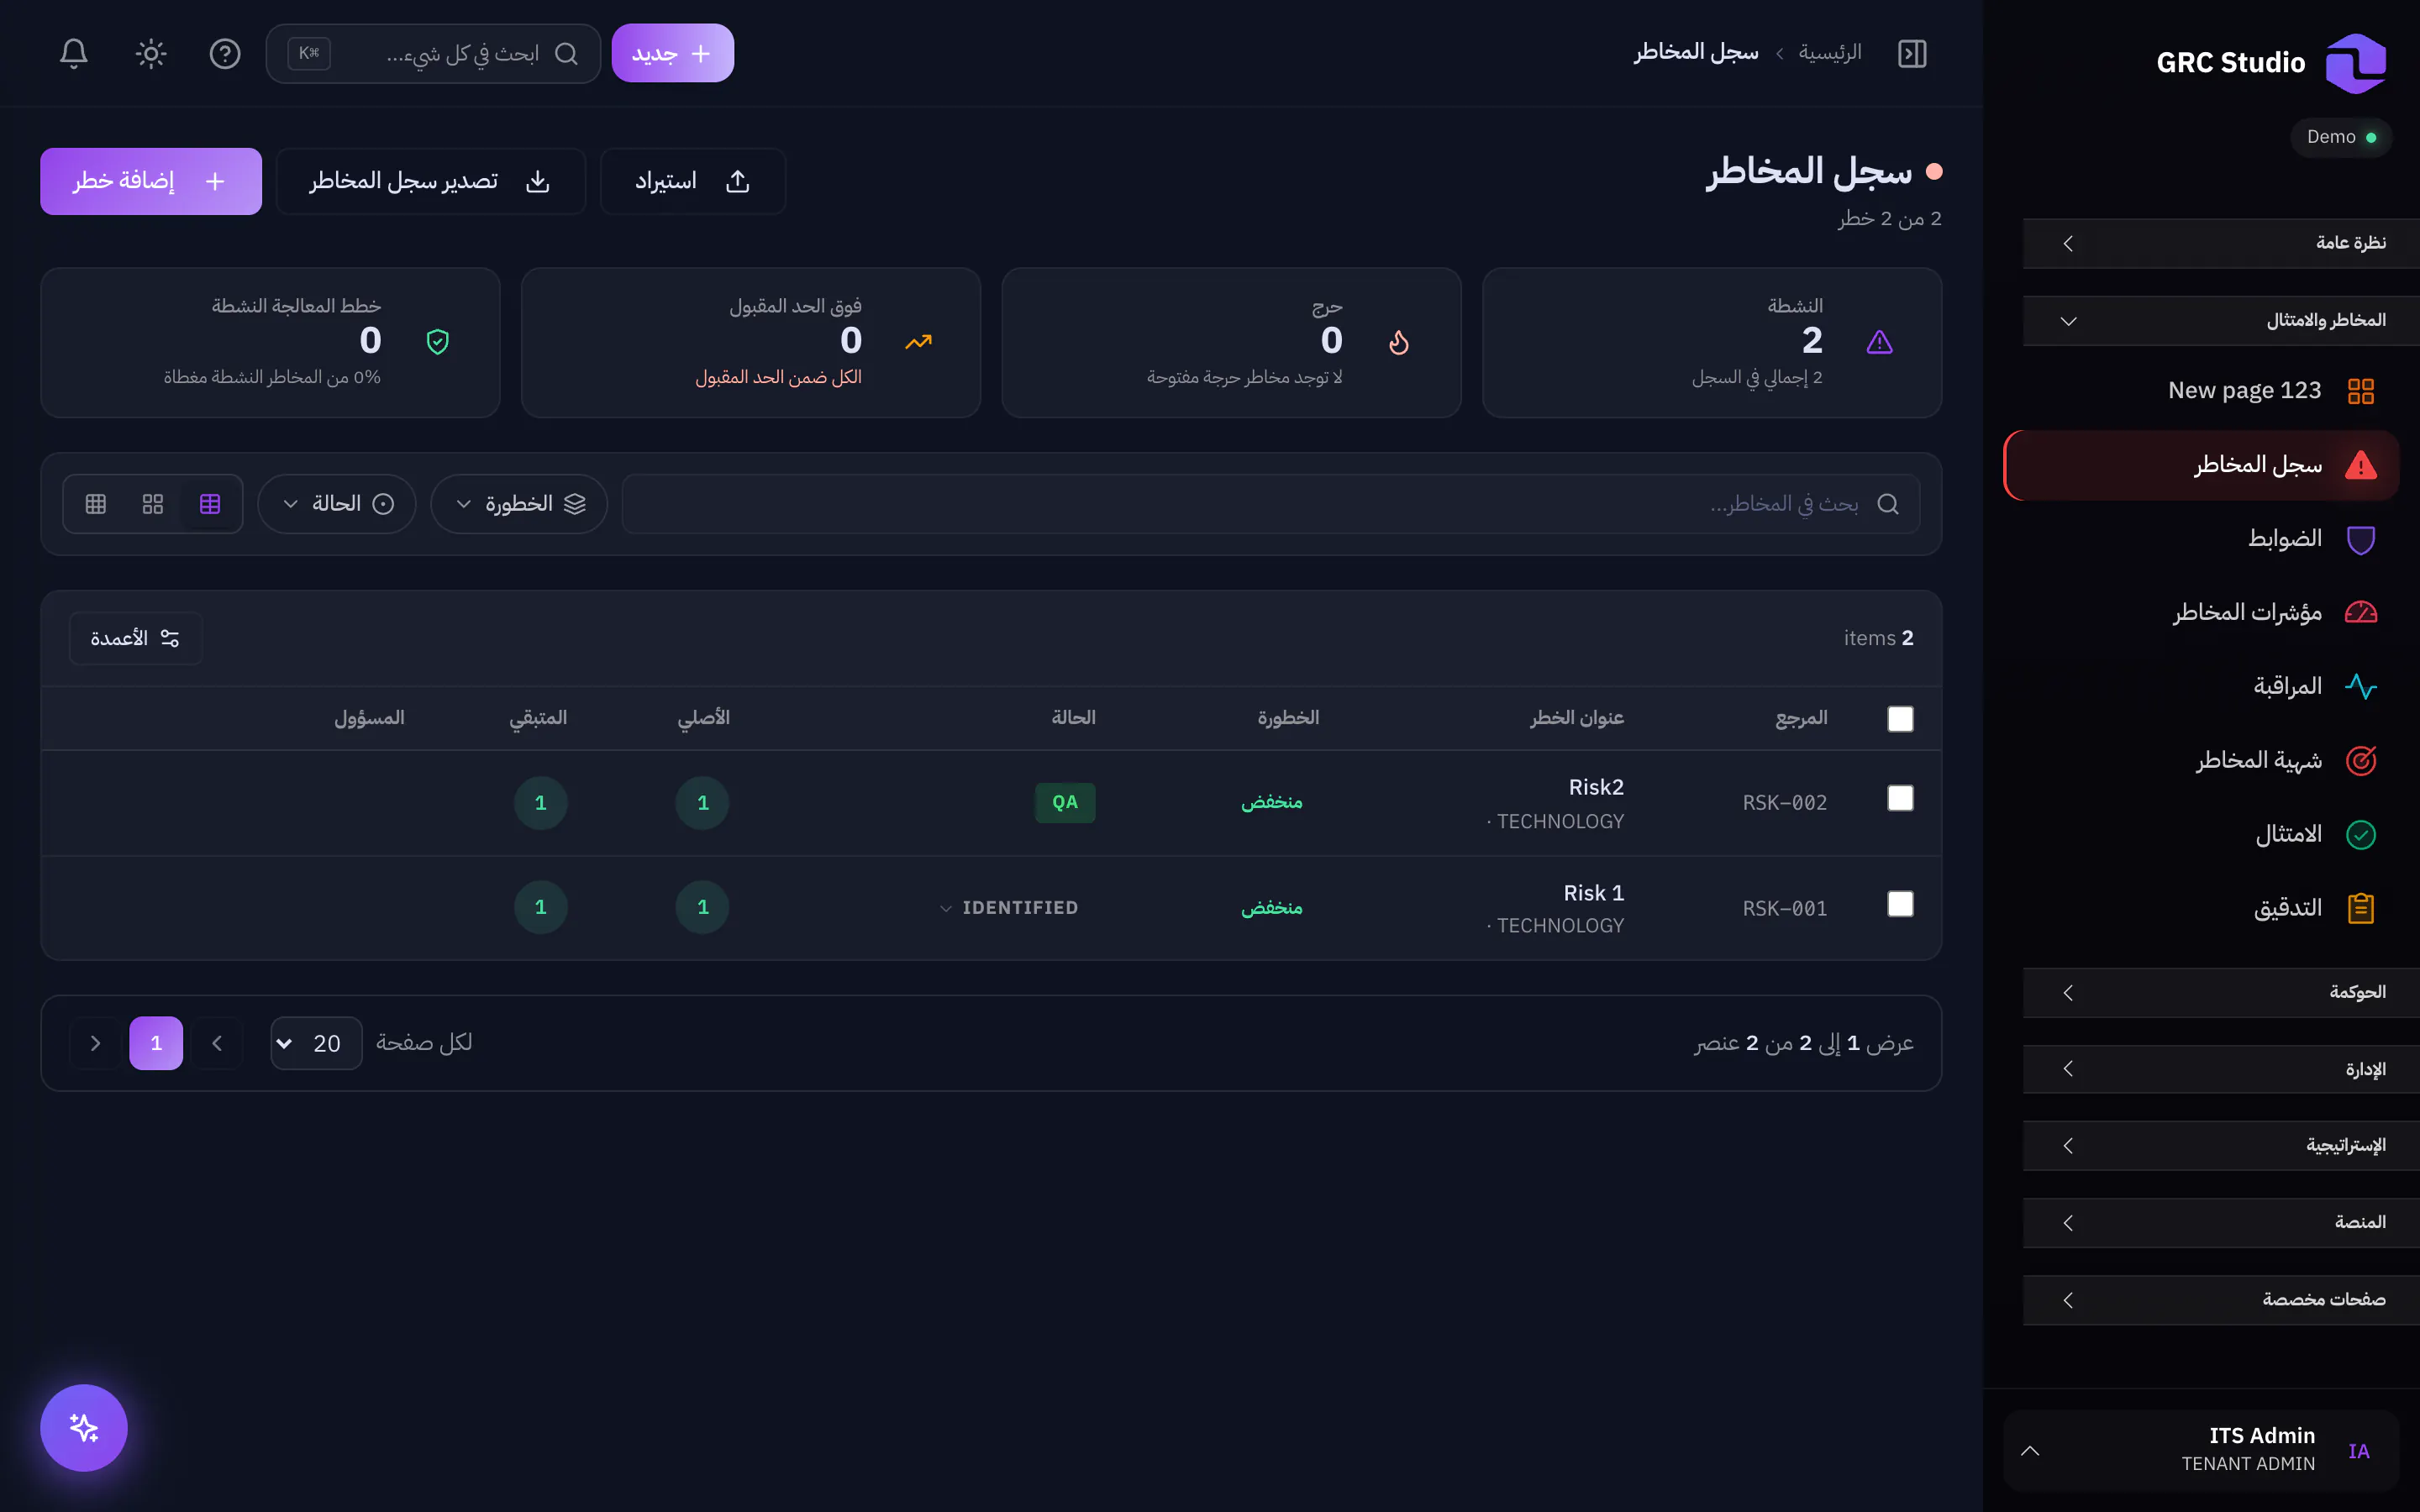
كل ما تحتاجه للحوكمة والمخاطر والامتثال
13 وحدة متكاملة تغطي كل جانب من جوانب الحوكمة وإدارة المخاطر والامتثال.
إدارة المخاطر
سجل مخاطر شامل مع تسجيل نقاط آلي وخرائط حرارية وخطط معالجة ومراقبة فورية. اربط المخاطر بالضوابط والأصول ووحدات الأعمال.
- تسجيل نقاط المخاطر الآلي (مصفوفة 5×5)
- خرائط حرارية واتجاهات المخاطر
- تتبع خطط المعالجة
- ربط المخاطر-الضوابط-الأصول
إدارة الامتثال
اربط الضوابط بأكثر من 25 إطاراً تنظيمياً في وقت واحد. تابع نسب الامتثال في الوقت الفعلي مع تسجيل نقاط آلي.
- أكثر من 25 إطاراً مدمجاً
- ربط الضوابط المشتركة
- تسجيل نقاط امتثال فوري
- تحليل الفجوات والتقارير
إدارة التدقيق
خطط ونفذ وتابع عمليات التدقيق الداخلي والخارجي. أدر النتائج والأدلة وسير عمل المعالجة.
- تخطيط وجدولة التدقيق
- إدارة النتائج
- جمع الأدلة
- تتبع المعالجة
إدارة السياسات
دورة حياة سياسات كاملة من المسودة إلى التقاعد. تحكم بالإصدارات وسير عمل الموافقة وتتبع إقرارات الموظفين.
- دورة حياة المستندات
- سير عمل الموافقة
- التحكم بالإصدارات
- تتبع الإقرارات
إدارة الحوادث
سجّل الحوادث الأمنية وصنّفها وحقق فيها وحلّها. اربط الحوادث بالمخاطر والضوابط والأصول المتأثرة.
- تسجيل وفرز الحوادث
- تصنيف الخطورة
- سير عمل التحقيق
- مراجعات ما بعد الحادث
إدارة مخاطر الموردين
قيّم وراقب أمان الموردين من الأطراف الثالثة طوال دورة حياة العلاقة.
- تقييمات الموردين
- استبيانات المخاطر
- المراقبة المستمرة
- تتبع اتفاقيات الخدمة
إدارة الأصول
تتبع أصول الأجهزة والبرمجيات والبيانات والأشخاص. اربط الأصول بالمخاطر والضوابط لرؤية كاملة.
- جرد الأصول
- التصنيف والوسم
- ربط المخاطر-الأصول
- إدارة دورة الحياة
إدارة الأدلة
اجمع وخزّن وتابع أدلة الامتثال. تذكير تلقائي قبل انتهاء الصلاحية وربط بالضوابط والمتطلبات.
- جمع الأدلة
- تتبع انتهاء الصلاحية
- ربط الضوابط-الأدلة
- تذكيرات تلقائية
استمرارية الأعمال
تحليل تأثير الأعمال وخطط التعافي وتمارين الاختبار. تتبع RPO/RTO وضمان مرونة الأعمال.
- تحليل تأثير الأعمال
- تخطيط التعافي
- تمارين الاختبار
- تتبع RPO/RTO
محرك سير العمل
سير عمل موافقة آلي وتعيين المهام وقواعد التصعيد والإشعارات عبر جميع الوحدات.
- منشئ سير عمل مرئي
- سلاسل الموافقة
- تصعيد تلقائي
- تعيين المهام
إدارة الاستراتيجية
الأهداف الاستراتيجية ومؤشرات الأداء والأهداف والنتائج الرئيسية وبطاقة الأداء المتوازن. اربط الاستراتيجية بالمخاطر للحوكمة من الأعلى للأسفل.
- الأهداف الاستراتيجية
- تتبع KPI/OKR
- ربط الاستراتيجية-المخاطر
- بطاقة الأداء المتوازن
إدارة العمليات
وثّق وأدر العمليات التجارية. اربط العمليات بالمخاطر والضوابط للمرونة التشغيلية.
- توثيق العمليات
- ربط العمليات-المخاطر
- ربط الضوابط
- تحسين العمليات
إدارة الأزمات
إعلان الأزمات وقوالب الاتصال وإخطار أصحاب المصلحة وتنسيق فريق الاستجابة.
- كتيبات إدارة الأزمات
- قوالب الاتصال
- تنسيق الفريق
- إخطارات أصحاب المصلحة
9 أطر امتثال تنظيمية معتمدة
قوالب متوافقة مسبقاً مع المعايير الوطنية والعالمية للقطاعات المصرفية والمالية والمؤسسية.
إطار البنك المركزي المصري EG-FinCSF
إطار الأمن السيبراني المعتمد من البنك المركزي المصري للبنوك والمؤسسات المالية.
قرارات الرقابة المالية المصرية (FRA)
حزمة قرارات الهيئة العامة للرقابة المالية للأمن السيبراني وحوكمة السحابة (139، 140، 269).
معيار أمان بطاقات الدفع PCI DSS v4.0.1
المعيار العالمي لحماية بيانات حاملي البطاقات وتأمين البنية التحتية للمدفوعات.
أيزو ISO/IEC 27001:2022
المعيار الدولي الأبرز لأنظمة إدارة أمن المعلومات (ISMS) وحماية الأصول الرقمية.
قانون حماية البيانات الشخصية المصري 151
قانون تنظيم خصوصية البيانات الشخصية وحقوق المعالجة والامتثال المؤسسي.
إطار كوبيت COBIT 2019
الإطار الرائد لحوكمة وإدارة تكنولوجيا المعلومات ومواءمة العمليات المؤسسية.
إطار نِيست NIST CSF 2.0
إطار المعهد الوطني للمعايير والتقنية لوظائف الحوكمة والحماية والاكتشاف والاستجابة والتعافي.
إطار البنك المركزي السعودي (SAMA)
إطار الأمن السيبراني للبنك المركزي السعودي للبنوك والتأمين والخدمات المالية.
معايير الثقة SOC 2 Type II
معايير خدمات الثقة للتحقق من أمان وجاهزية وسرية الأنظمة السحابية.
نتائج قابلة للقياس
المؤسسات التي تستخدم GRC Studio تشهد تحسينات كبيرة في عمليات الحوكمة والمخاطر والامتثال.
تخفيض في وقت الامتثال
إطار تنظيمي مدعوم
أسرع في التحضير للتدقيق
إعادة استخدام الضوابط عبر الأطر
مبنية بشكل مختلف
متعدد المستأجرين للمؤسسات
عزل كامل للبيانات مع أمان على مستوى الصفوف. بيانات كل مؤسسة مفصولة بالتشفير.
عربي أولاً، ثنائي اللغة
دعم كامل للكتابة من اليمين لليسار مع واجهة عربية أصلية. انتقل بين العربية والإنجليزية بسلاسة.
أكثر من 25 إطاراً مدمجاً
ISO 27001، SOC 2، NCA ECC، GDPR، HIPAA، PCI DSS — جميعها محملة مسبقاً بالمتطلبات.
منصة أصلية بالذكاء الاصطناعي
ليس إضافة لاحقة. الذكاء الاصطناعي مدمج في كل وحدة لقرارات أذكى.
قابلة للتخصيص بالكامل
حقول مخصصة وكيانات مخصصة وسير عمل مخصص. اجعل المنصة تناسبك.
بنية حديثة
مبنية بأحدث التقنيات. سريعة ومتجاوبة ومحدثة دائماً.
مستعد لتحويل حوكمتك؟
انضم للمؤسسات التي بسّطت الحوكمة والمخاطر والامتثال مع GRC Studio.